
Schützen reicht nicht.
Ihre IT muss widerstandsfähig sein.
Cyberangriffe treffen heute auch KMU. Entscheidend ist deshalb nicht nur, einen Angriff zu verhindern, sondern Risiken früh zu erkennen, richtig zu reagieren und den Betrieb zuverlässig wiederherstellen zu können.
Risiken reduzieren
Schwachstellen schliessen und Zugänge sauber absichern.
Früh erkennen
Monitoring und Endpoint-Erkennung machen Auffälligkeiten sichtbar.
Gezielt reagieren
Betroffene Systeme eingrenzen und Schäden kontrollieren.
Wiederherstellen
Daten und Betrieb mit klaren Recovery-Abläufen zurückbringen.
Aus einem IT-Vorfall wird in Minuten ein Geschäftsproblem.
Die Technik ist nur der Anfang. Wenn E-Mail, ERP, Dateien oder Server ausfallen, betrifft das unmittelbar Mitarbeitende, Kunden und laufende Aufträge.
Zugang kompromittiert
Ein Konto oder Gerät wird übernommen – oft unbemerkt.
Angriff breitet sich aus
Weitere Systeme, Daten oder Benutzer werden betroffen.
Betrieb steht
Mitarbeitende können nicht mehr zuverlässig weiterarbeiten.
Kosten & Vertrauen
Wiederherstellung, Ausfallzeit und Kommunikation verursachen Folgeschäden.
Haben Sie eine Cyberversicherung – und greift sie auch, wenn es ernst wird?
Eine Police ist wichtig. Sie ersetzt aber keine technische Sicherheitsbasis. Je nach Vertrag können Mindestanforderungen, Schutzmassnahmen oder Sorgfaltspflichten eine Rolle spielen.
Typische Sicherheitsgrundlagen
Welche Anforderungen konkret gelten, hängt von Ihrer Police ab. Technisch sinnvoll sind unter anderem:
So gehen wir vor
Prüfen
Endgeräte, Microsoft 365, Server, Backup, Zugänge und Schutzmassnahmen analysieren.
Priorisieren
Kritische Lücken sichtbar machen und nach Risiko sowie Nutzen ordnen.
Umsetzen
Passende Massnahmen einführen und die Umgebung anschliessend weiter betreuen.
N-able als Basis für moderne Cyber Resilience
N-able liefert die technischen Bausteine. VM-IT macht daraus eine verständliche, betreute Sicherheitslösung für Ihr Unternehmen.

N-sight Endpoint Management
Wir sehen zentral, ob Geräte funktionieren, Updates fehlen oder Probleme auftreten. So können wir früh reagieren und Systeme aktuell halten.
Endpoint Detection & Response
Erkennt verdächtiges Verhalten auf PCs und Servern. Betroffene Geräte können bei einem Vorfall schneller eingegrenzt werden.
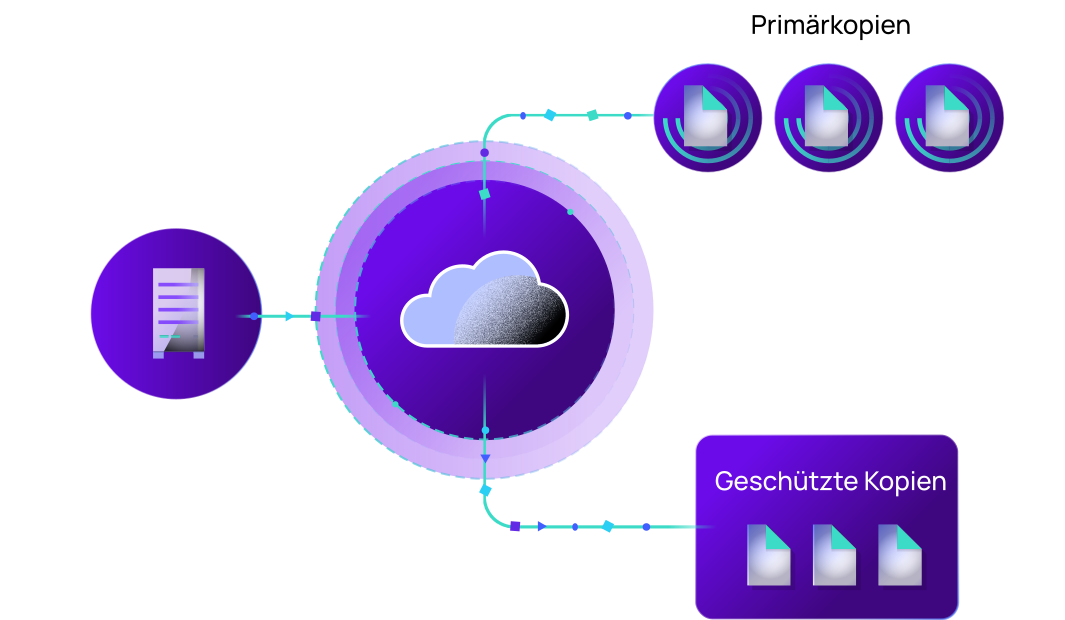
Cove Data Protection
Sichert Server, PCs und Microsoft 365. Wenn Daten verloren gehen oder Systeme ausfallen, unterstützt Cove eine schnelle Wiederherstellung.
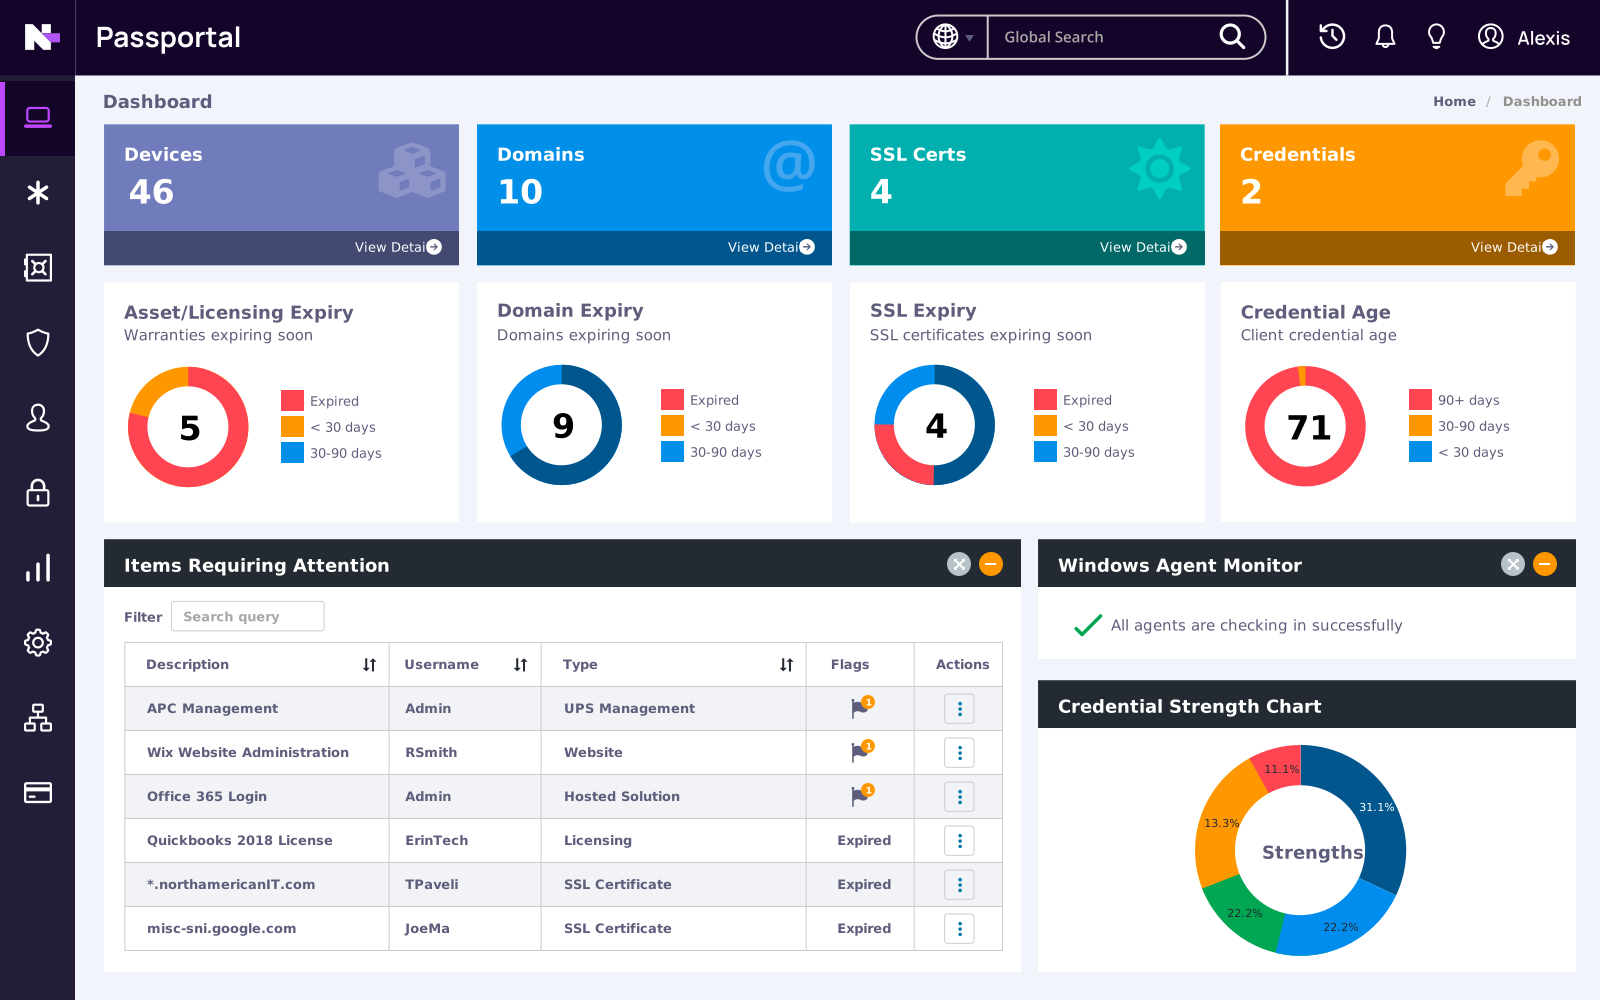
Passportal
Passwörter, Admin-Zugänge und IT-Dokumentation werden zentral verwaltet – statt verteilt in Excel, Browsern, Chats oder Notizzetteln.
Wie widerstandsfähig ist Ihre IT heute?
Wir zeigen Ihnen, wo die grössten Risiken liegen und welche Massnahmen für Ihr KMU wirklich sinnvoll sind – verständlich, priorisiert und passend zu Ihrem Budget.
Sicherheits-Check anfragenAntworten zu Cyber Resilience & IT-Sicherheit
IT-Sicherheit versucht Angriffe und Sicherheitsvorfälle möglichst zu verhindern. Cyber Resilience geht einen Schritt weiter: Sie berücksichtigt auch, dass trotz guter Schutzmassnahmen ein Vorfall eintreten kann. Deshalb gehören Erkennung, Reaktion, Wiederherstellung und Geschäftskontinuität von Anfang an dazu.
Ein Backup ist weiterhin unverzichtbar, schützt aber nicht vor Phishing, gestohlenen Zugangsdaten, kompromittierten Geräten oder Betriebsunterbrüchen. Entscheidend ist, dass Sicherungen getrennt und geschützt aufbewahrt werden und eine Wiederherstellung auch praktisch funktioniert.
Ja. Gerade kleinere Unternehmen verfügen oft nicht über eine eigene Security-Abteilung. Deshalb sind zentrale Überwachung, automatisiertes Patchen, klare Zugriffsregeln, zuverlässige Backups und ein erreichbarer IT-Partner besonders wichtig.
N-able stellt Plattformen für Endpoint-Management, Monitoring, Patch- und Schwachstellenmanagement, Endpoint-Sicherheit, Datensicherung und Passwortmanagement bereit. VM-IT kombiniert die passenden Bausteine und übernimmt Einrichtung, Betrieb, Überwachung und Support.
Nein. In den meisten Fällen verbessern wir die bestehende Umgebung schrittweise. Wir prüfen zuerst, was bereits gut funktioniert, schliessen die wichtigsten Lücken und ergänzen nur dort, wo ein echter Mehrwert entsteht.
Dann zählt ein vorbereitetes Vorgehen: betroffene Systeme eingrenzen, Zugänge absichern, Vorfall analysieren, Kommunikation koordinieren und die Wiederherstellung priorisieren.
BACS: Cyberbedrohungslage bleibt hoch | KMU-Portal: Zunahme von Ransomware und Phishing