
Se protéger ne suffit plus.
Votre informatique doit être résiliente.
Les cyberattaques touchent aujourd’hui aussi les PME. L’enjeu n’est donc pas seulement d’empêcher une attaque, mais de détecter les risques suffisamment tôt, de réagir correctement et de rétablir l’activité de manière fiable.
Réduire les risques
Corriger les vulnérabilités et sécuriser proprement les accès.
Détecter tôt
Le monitoring et la détection sur les postes rendent les anomalies visibles.
Réagir de manière ciblée
Isoler les systèmes concernés et limiter les dommages.
Restaurer
Rétablir les données et l’activité avec des procédures de restauration claires.
Un incident informatique devient en quelques minutes un problème pour toute l’entreprise.
La technique n’est que le début. Lorsque la messagerie, l’ERP, les fichiers ou les serveurs tombent en panne, les collaborateurs, les clients et les commandes en cours sont immédiatement concernés.
Accès compromis
Un compte ou un appareil est compromis – souvent sans être détecté immédiatement.
L’attaque se propage
D’autres systèmes, données ou utilisateurs sont touchés.
L’activité s’arrête
Les collaborateurs ne peuvent plus travailler correctement.
Coûts & confiance
La restauration, l’arrêt de production et la communication entraînent des coûts supplémentaires.
Haben Sie eine Cyberassurance – und greift sie auch, wenn es ernst wird?
Une assurance est importante, mais elle ne remplace pas une base technique solide. Selon le contrat, des exigences minimales, des mesures de protection ou des obligations de diligence peuvent s’appliquer.
Bases de sécurité typiques
Les exigences exactes dépendent de votre police. D’un point de vue technique, les mesures suivantes sont notamment pertinentes :
Notre méthode
Analyser
Analyser les postes, Microsoft 365, les serveurs, les sauvegardes, les accès et les mesures de protection.
Prioriser
Identifier les lacunes critiques et les classer selon le risque et le bénéfice.
Mettre en œuvre
Mettre en place les mesures adaptées puis assurer le suivi de l’environnement.
N-able als Basis für moderne Cyberrésilience
N-able fournit les briques technologiques. VM-IT en fait une solution de sécurité claire, suivie et adaptée à votre entreprise.

N-sight Endpoint Management
Nous voyons de manière centralisée si les appareils fonctionnent, si des mises à jour manquent ou si des problèmes apparaissent. Nous pouvons ainsi réagir tôt et maintenir les systèmes à jour.
Endpoint Detection & Response
Détecte les comportements suspects sur les PC et les serveurs. Les appareils concernés peuvent être isolés plus rapidement en cas d’incident.
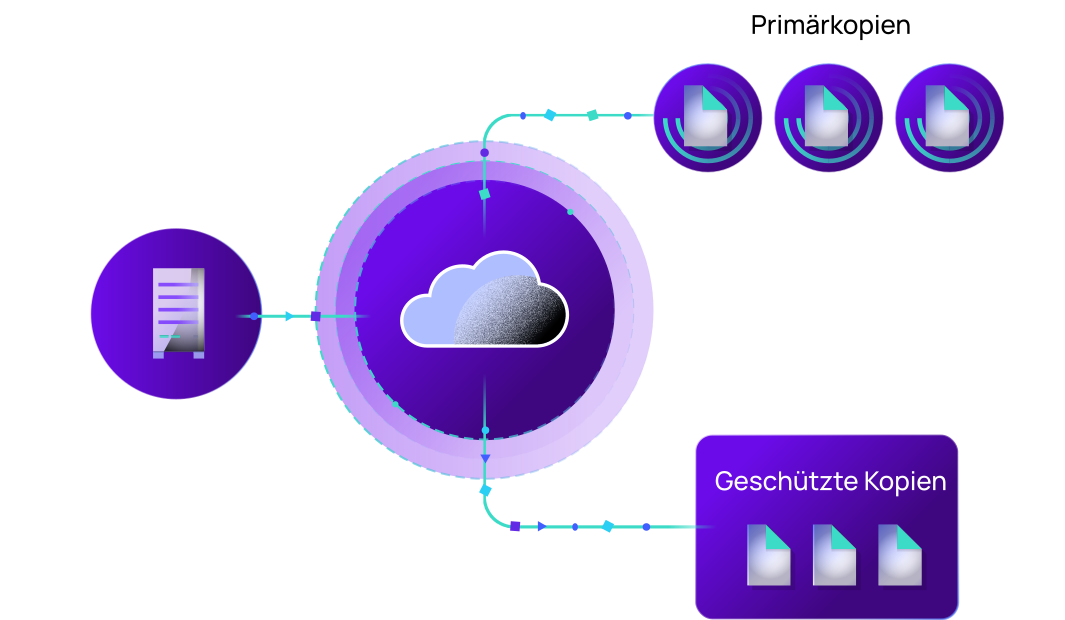
Cove Data Protection
Sauvegarde les serveurs, les PC et Microsoft 365. En cas de perte de données ou de panne, Cove permet une restauration rapide.
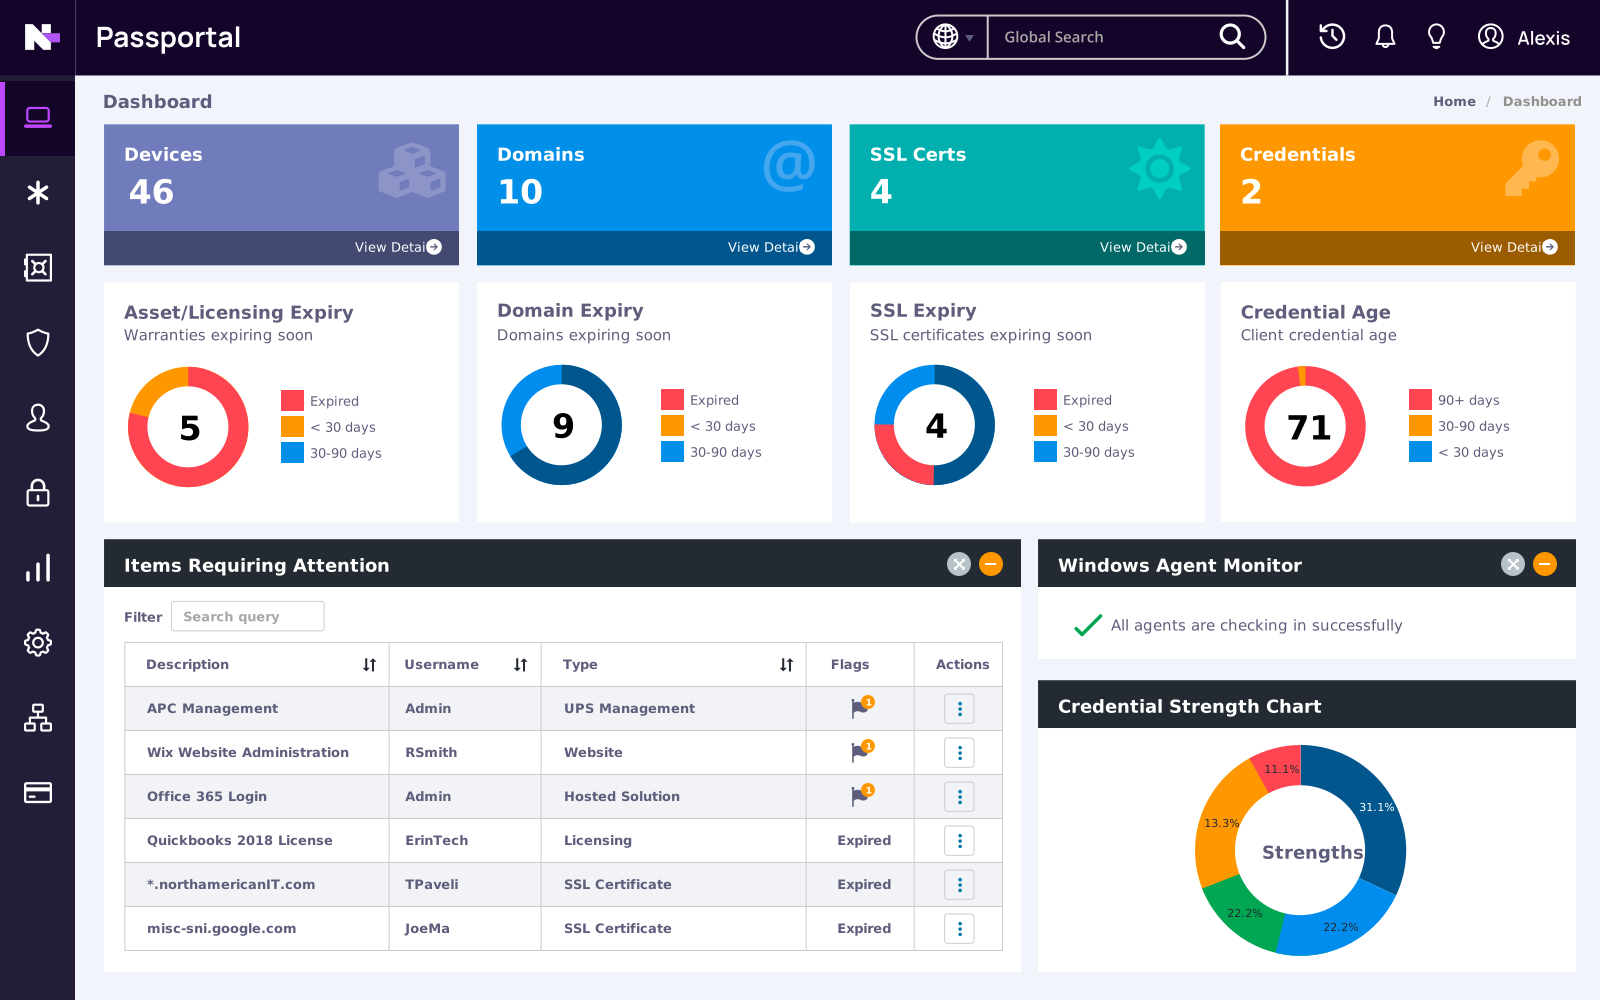
Passportal
Passwörter, Admin-Zugänge und IT-Documentation werden zentral verwaltet – statt verteilt in Excel, Browsern, Chats oder Notizzetteln.
À quel point votre informatique est-elle résiliente aujourd’hui ?
Nous vous montrons où se trouvent les principaux risques et quelles mesures sont réellement pertinentes pour votre PME – de manière claire, priorisée et adaptée à votre budget.
Demander un contrôle de sécuritéAntworten zu Cyberrésilience & IT-Sicherheit
IT-Sicherheit versucht Angriffe und Sicherheitsvorfälle möglichst zu verhindern. Cyberrésilience geht einen Schritt weiter: Sie berücksichtigt auch, dass trotz guter Schutzmassnahmen ein Vorfall eintreten kann. Deshalb gehören Erkennung, Reaktion, Wiederherstellung und Geschäftskontinuität von Anfang an dazu.
Une sauvegarde reste indispensable, mais elle ne protège pas contre le phishing, le vol d’identifiants, les appareils compromis ou les interruptions d’activité. L’essentiel est que les sauvegardes soient séparées, protégées et réellement restaurables.
Oui. Les petites entreprises ne disposent souvent pas d’une équipe de sécurité interne. Une surveillance centralisée, des correctifs automatisés, des règles d’accès claires, des sauvegardes fiables et un partenaire IT disponible sont donc particulièrement importants.
N-able fournit des plateformes pour la gestion des postes, le monitoring, les correctifs et vulnérabilités, la sécurité des postes, la sauvegarde et la gestion des mots de passe. VM-IT combine les bons composants et prend en charge la mise en place, l’exploitation, la surveillance et le support.
Non. Dans la plupart des cas, nous améliorons l’environnement existant étape par étape. Nous vérifions d’abord ce qui fonctionne déjà bien, comblons les principales lacunes et ne complétons que là où cela apporte une réelle valeur.
Une procédure préparée devient alors essentielle : isoler les systèmes concernés, sécuriser les accès, analyser l’incident, coordonner la communication et prioriser la restauration.
BACS : la menace cyber reste élevée | Portail PME : hausse des ransomwares et du phishing